Спойлер: ничего. Сертифицируют вообще не ЦОД. Привет! На связи Андрей, инженер в дата-центре Selectel. Работа на этой позиции подразумевает множество зон ответственности, одна из них — надежная эксплуатация инфраструктуры в рамках услуги А-ЦОД. В этой статье разберемся, что же это вообще такое и чем отличается от остальной части дата-центра. А начнем с основ.
Когда мы слышим «защищенный дата-центр», легко представить себе серверную с толстыми стенами, камерами, охраной и десятками стоек. Но дело в том, что все это есть и в нашем обычном сегменте ЦОД — те же системы охлаждения, резервные генераторы, СКУД. Защищенная часть может состоять всего из пары стоек, которые будут стоять среди сотен обычных и на первый взгляд практически не отличаться. Но отличия все же есть, и они очень существенны.
Чтобы разобраться в вопросе, копнем немного глубже. Что будет, если кто-то попытается получить доступ к информации, которую мы здесь храним? С этого вопроса и начинаются ФСТЭК, аттестация и все те документы, которые на первый взгляд выглядят как бесконечная бюрократия.
Что такое А-ЦОД
Здесь нужно акцентировать внимание, что «А-ЦОД», или аттестованный сегмент ЦОД — не нормативный термин, так что его нет в приказах и ГОСТ. Это удобное сокращение для «дата-центра, в котором есть аттестованный сегмент». Однако аттестован при этом не дата-центр, а объект информатизации — информационная система клиента или ее выделенная часть, размещенная на нашей площадке. Смысл аттестации сводится к тому, что фразы «у нас все защищено» недостаточно.
Проверки наличия файрвола или антивируса недостаточно, так что в расчет берется вся система защиты: оборудование, программное обеспечение, сетевая архитектура, журналы событий, физическая безопасность, резервирование и множество других вещей, включая доступ сотрудников.
К слову, в Selectel доступ сотрудников в А-ЦОД строго регламентирован. Стойки защищены электронным СКУД и дополнительными камерами фиксации действий. Не каждый инженер может открыть стойку и заглянуть туда, чтобы получить доступ. Сперва необходимо пройти специальный курс и сдать тест, который открывается только с определенной позиции инженера. Списки доступов сверяются с регулярной периодичностью.
При чем здесь ФСТЭК
ФСТЭК России — Федеральная служба по техническому и экспортному контролю. В нашем контексте важны две ее функции: она устанавливает требования к защите информации, не составляющей государственную тайну, и ведет систему сертификации средств защиты информации (СЗИ).
В рамках этой системы проверяются конкретные продукты: межсетевые экраны, средства обнаружения вторжений, средства защиты от несанкционированного доступа, антивирусы, средства доверенной загрузки и так далее. Порядок такой сертификации закреплен Приказом ФСТЭК России №55.
Но здесь есть важный нюанс. ФСТЭК не выдает ЦОД бумажку «дата-центр сертифицирован». Правильно разделять два понятия: сертификация и аттестация.
| Термин | Что проверяют | Объект | Результат |
Сертификация | Конкретное средство защиты | продукт (межсетевой экран, средство обнаружения вторжения, средство защиты информации от несанкционированного доступа) | Сертификат соответствия на изделие |
Аттестация | Всю систему защиты в работе | объект информатизации: ИС или ее сегмент, помещение | Аттестат соответствия |
Межсетевой экран может иметь сертификат ФСТЭК. Информационная система, построенная с использованием этого экрана, может пройти аттестацию. Одно не заменяет другое и одно не следует из другого.
А зачем все это вообще делать
Нет одного универсального закона «О сертификации дата-центров». Требования появляются в зависимости от того, какую информацию обрабатывает система и для какой организации она используется.
Один из ключевых нормативных документов здесь — №149-ФЗ «Об информации, информационных технологиях и о защите информации». Дальше все зависит от типа системы.
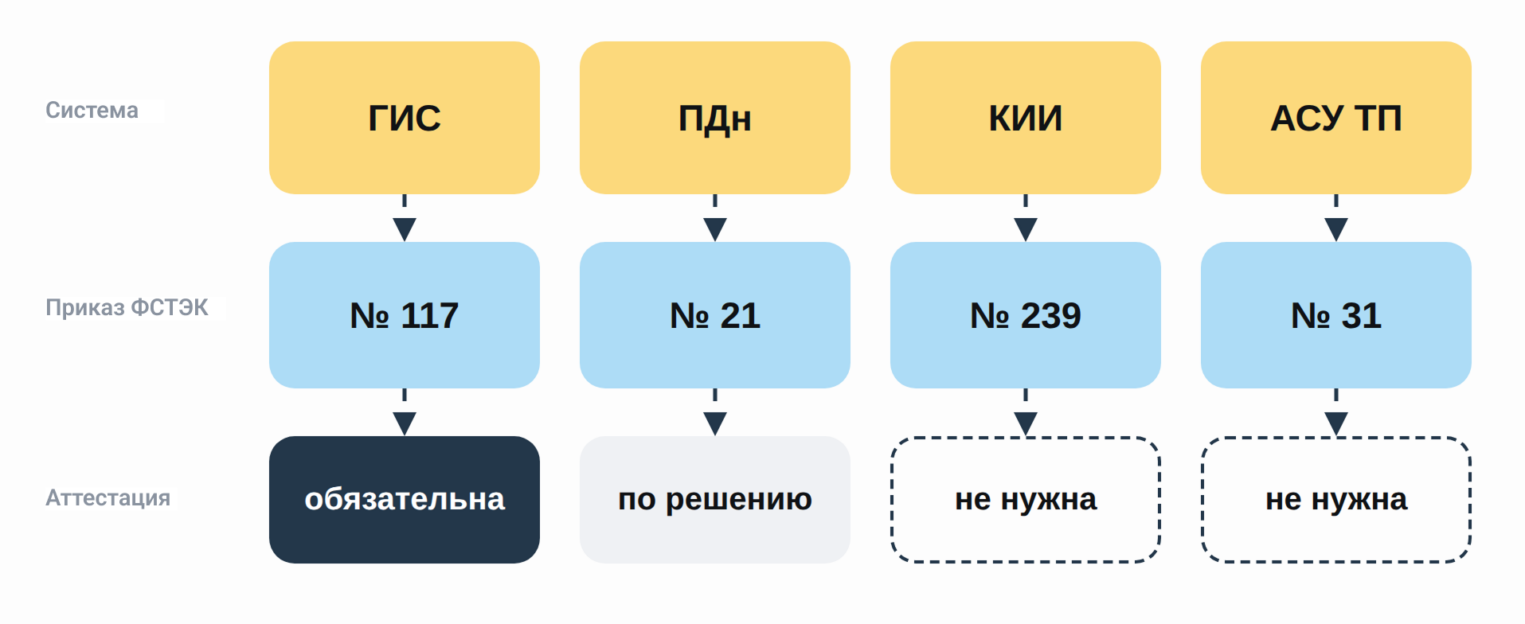
- ГИС и иные ИС госорганов, ГУПов, государственных учреждений — приказ ФСТЭК России № 117. Вступил в силу 1 марта 2026 года и заменил прежний приказ № 17 от 2013 года. Заодно расширил круг ответственных: теперь требования распространяются и на подрядчиков, которые эксплуатируют или сопровождают такие системы.
- Персональные данные — 152-ФЗ, постановление Правительства РФ № 1119 (оно задает уровни защищенности) и приказ ФСТЭК России № 21.
- Критическая информационная инфраструктура — 187-ФЗ, постановление Правительства РФ № 127 (категорирование) и приказ ФСТЭК России № 239.
- АСУ ТП — приказ ФСТЭК России № 31.
На практике сначала определяют, что именно защищаем, а уже потом — какие требования к этой системе применяются. Рассмотрим на примере и представим обычный дата-центр. Допустим, это большой ЦОД, в котором стоят тысячи серверов. На этих серверах работают всевозможные сервисы и сайты. Сам по себе сервер не знает, является ли информация на нем секретной, персональными данными или обычным публичным сайтом. Но для регуляторов имеет значение, что именно происходит внутри информационной системы.
Например, если на сервере находится база с персональными данными миллионов людей, требования к ее защите будут гораздо серьезнее, чем к обычному публичному сайту. Проверяют множество критериев, причем сама проверка начинается задолго до того, как инфраструктура появится физически в А-ЦОД.
В ходе аттестации могут обращать внимание на самые различные моменты в зависимости от требований, начиная от комплектующих сервера и ПО, которое будет на нем установлено, заканчивая его серийным номером. Устанавливая оборудование в защищенный сегмент инженер может даже не предполагать, насколько длинный путь согласования прошло это оборудование перед монтажом в стойку.
Как выглядит защита на практике
Представим, что сервер находится внутри защищенного сегмента. Снаружи стоит аппаратный межсетевой экран, за ним — сетевое оборудование, затем — серверы, даже внутри которых может находиться дополнительное защитное оборудование, необходимое для аттестации — например, программно аппаратный комплекс «Соболь». Он имеет свои особенности работы, которые надо учитывать при планировании инфраструктуры. Данный комплекс дает дополнительную защиту как со стороны администрирования, так и напрямую со стороны железа, «запоминая» конфигурацию сервера и инициализируя в дальнейшем сервер только в данной конфигурации. Доступ администратора при этом осуществляется через отдельный защищенный контур.
Получается несколько уровней защиты, на каждом есть свои механизмы контроля. Например:
- кто имеет доступ,
- откуда можно подключаться,
- какие порты разрешены,
- какие действия выполнял администратор,
- какие события произошли,
- были ли попытки атак,
- изменялись ли системные файлы.
Почему нельзя просто поставить какой-нибудь файрвол
Потому что файрвол защищает только часть системы, один слой. Допустим, злоумышленник каким-то образом получил пароль администратора и заходит из разрешенной сети в разрешенное время.
Файрвол в этом случае может вообще не понять, что происходит что-то подозрительное, так как трафик легитимный. Дальше должна работать целая система:
- многофакторная аутентификация,
- разграничение прав,
- контроль действий администраторов,
- антивирусная защита,
- средства обнаружения атак,
- регистрация событий,
- контроль целостности,
- резервное копирование,
- сегментация сети.
Зачем нужны именно сертифицированные средства ФСТЭК
Здесь можно провести простую аналогию. Вам нужно поставить входную дверь. Можно купить дверь у неизвестного производителя, который говорит, что она очень крепкая. А можно взять дверь, которую испытывали по описанной методике и результат зафиксировали в документе — с указанием, от чего именно она защищает и на сколько минут.
С СЗИ логика та же: сертификат подтверждает, что средство проверено на соответствие конкретным требованиям в конкретной конфигурации. Отсюда два следствия, о которых чаще всего забывают. Шаг в сторону от формуляра и правил эксплуатации — и вы эксплуатируете уже не сертифицированное средство, а просто похожую железку. Обновления получают только от вендора и в установленном порядке, так что скачать свежую прошивку и накатить не выйдет, даже когда очень хочется закрыть уязвимость сегодня.
И главное: сертификат не делает систему безопасной. Идеальный сертификат у межсетевого экрана никак не помешает администратору открыть все порты, выдать всем права администратора, отключить логирование и оставить пароли по умолчанию.
Какие именно средства защиты нужны под конкретный класс системы, с какими уровнями доверия и в каких конфигурациях — тема объемная. С 1 марта 2026 года для государственных систем действует приказ ФСТЭК России № 117: только на класс К3 набирается около двух десятков организационных документов и девять типов СЗИ. В отдельном тексте мы разобрали его по полкам и рассказали, как оценить готовность к аттестации.
Как проходит аттестация
Если сильно упростить, процесс укладывается в несколько этапов.
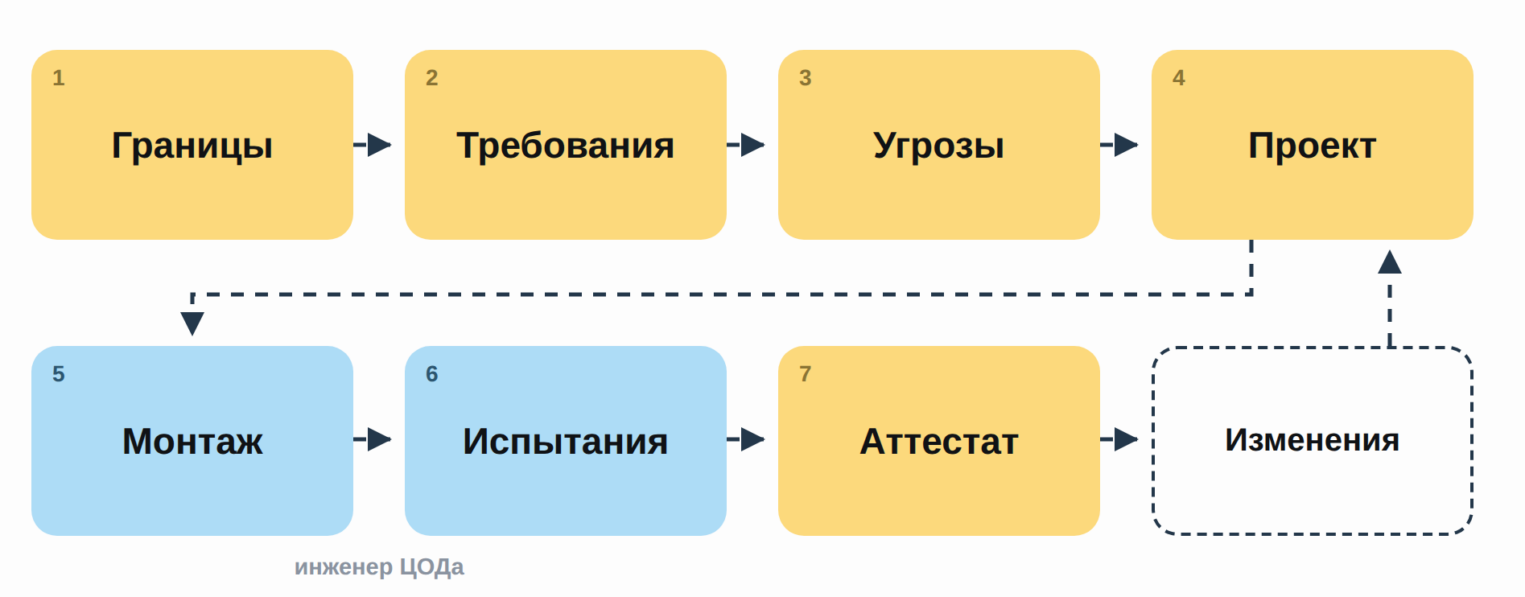
Из них инженера ЦОДа напрямую касаются два: монтаж строго по проекту и поддержка на испытаниях — включая допуск клиента вместе с его аудитором к стойке, чтобы сверить серийные номера и увидеть объект своими глазами. В обычном IaaS такого сценария нет вовсе, а без него аттестовать объект не получится.
Дальше сегмент эксплуатируют в установленных условиях, но аттестат — не финиш. Новый сервер, обновление операционной системы, смена файрвола или администратора — повод для контроля, а существенные изменения тянут за собой дополнительные аттестационные испытания. К счастью, эта часть жизненного цикла инженера ЦОДа почти не касается, так что вновь можно выдохнуть.
Защищенный сегмент
Дата-центр предоставляет инфраструктуру тысячам клиентов, и один физический ЦОД содержит множество разных информационных систем с совершенно разными требованиями. Превращать всю площадку в один гигантский защищенный контур бессмысленно: это дорого и неудобно.
Но можно выделить сегмент. Это стойка или несколько стоек в отдельном сетевом контуре, под своими системами контроля и мониторинга, с отдельным порядком доступа. Из инженерной инфраструктуры с остальным ЦОД они делят только электропитание и охлаждение.
Кроме основного видеонаблюдения, которое покрывает все коридоры серверной, для стоек защищенного сегмента используются дополнительные камеры — по две на каждую стойку. Клиенты, которые пользуются этой услугой, могут в любой момент запросить запись происходящего у стойки в интересующее их время. Отдельный сетевой контур, в свою очередь, предполагает, что инфраструктура клиента в стойке строго изолирована от общего сетевого оборудования компании и в этом контуре присутствует только оборудование клиента, к которому имеет доступ только он. Данная схема легко осуществляется, благодаря имеющимся у нас аппаратным файрволам.
Я это уже говорил, но скажу еще раз: не каждый сотрудник имеет доступ к СКУД А-ЦОДа, а лишь прошедший специальную внутреннюю аттестацию и сдавший финальный экзамен, а также только с определенной должностной позиции. Списки сотрудников с доступами регулярно сверяются и актуализируются.
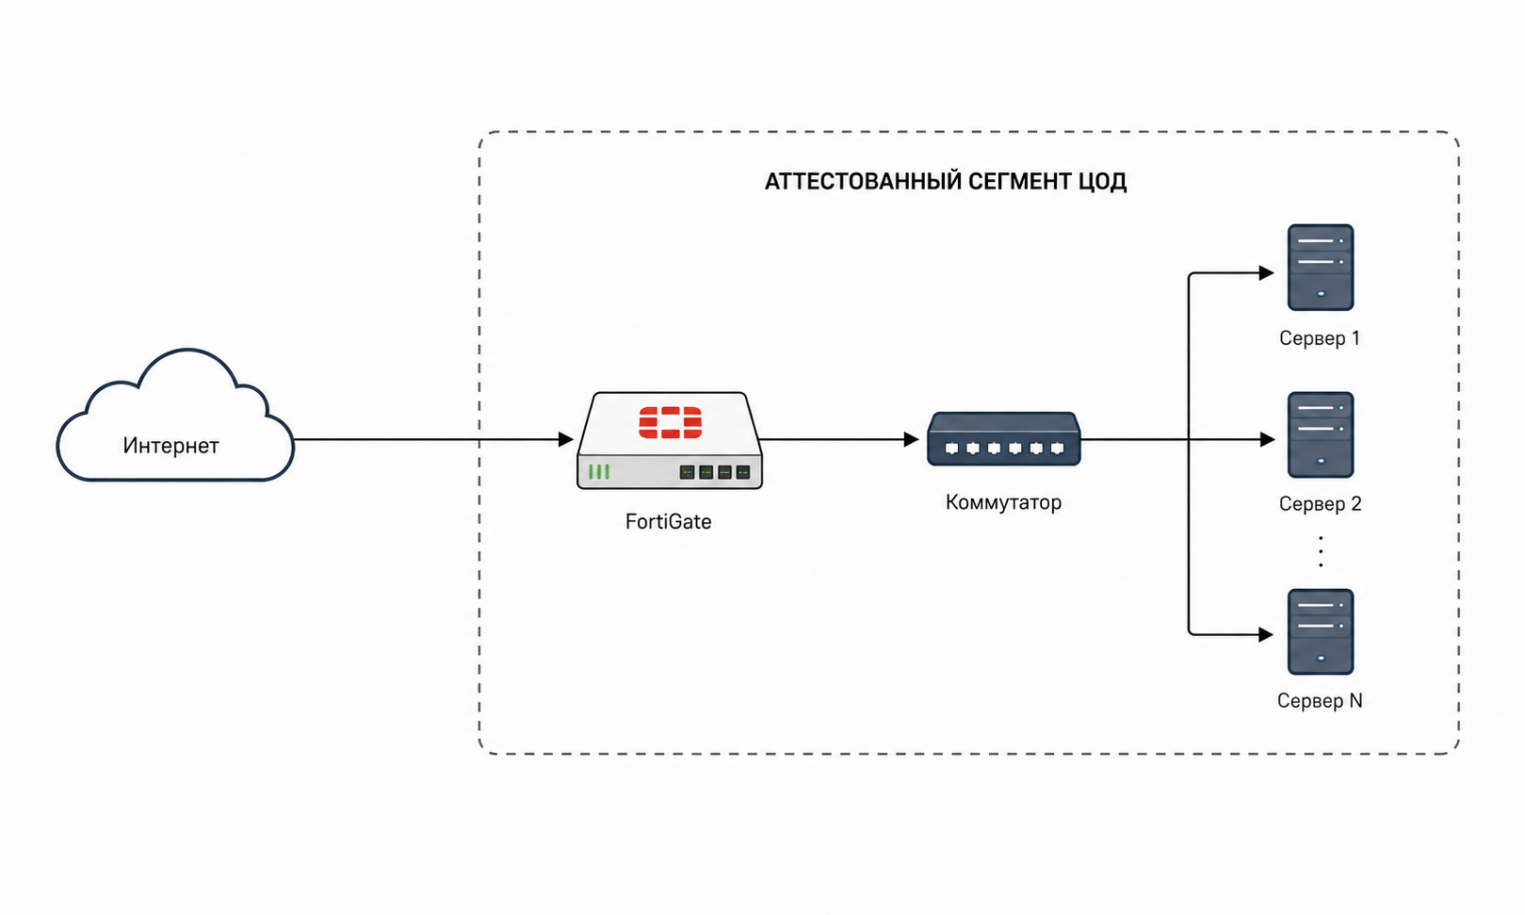
Такой подход позволяет одновременно использовать общую инфраструктуру ЦОД и обеспечить повышенный уровень защиты там, где он действительно необходим.
Больше статей о построении безопасной IT-инфраструктуры:
Зачем все это бизнесу
На первый взгляд кажется, что требования ФСТЭК — это чистые дополнительные расходы: нужно покупать сертифицированное оборудование, нанимать специалистов, готовить документацию, проходить проверки.
Но для определенных заказчиков без этого просто невозможно работать, и тогда наличие аттестованного защищенного сегмента становится реальным конкурентным преимуществом. Особенно это актуально для государственных организаций, где обрабатывается информация ограниченного доступа.
Нужно ли все это знать и понимать инженеру
Столько нюансов — а нужно ли все это держать в голове рядовому инженеру? К счастью, нет. Весь процесс аттестации, сертификации и различного рода согласований — это длительные этапы, в которых задействовано множество людей из совершенно разных отделов нашей компании, а также компании-клиента. Здесь участвуют отдел закупок оборудования, pre-sale менеджеры, отдел сопровождения клиентской безопасности и многие другие специалисты.
Инженер, ответственный за сегмент А-ЦОД на своей площадке, принимает минимальное участие в организационных вопросах во время реализации инфраструктуры. Наша задача в первую очередь — обеспечить техническую возможность размещения оборудования в защищенном контуре.
Например, мы следим за тем, чтобы в защищенной стойке хватило допустимой мощности для устанавливаемого оборудования. За нами также конечное решение: сможем ли мы разместить новый сервер в существующем защищенном контуре или потребуется искать другой вариант.
Если разместить оборудование в текущей стойке невозможно, приходится рассматривать альтернативы: перевезти оборудование клиента в другую защищенную стойку или даже на другую площадку.
Как я уже упоминал выше, после всех согласований мы производим монтаж и первичную настройку оборудования, а в конце сдаем инфраструктуру клиенту. После этого мы уже не имеем к ней доступа — инфраструктура либо администрируется клиентом самостоятельно, либо он может воспользоваться услугами администрирования. В последнем случае управление инфраструктурой переходит к специализированному отделу.
То есть для инженера А-ЦОД вся эта сложная система требований в итоге превращается во вполне конкретные практические вопросы: куда нужно поставить оборудование, можно ли его туда поставить, какие варианты мы можем предложить, если его туда поставить нельзя и что мы можем с ним делать после его установки.
Что в итоге
Если убрать всю юридическую терминологию, смысл А-ЦОД можно объяснить просто. Это дата-центр, где защищенность информационной системы подтверждают в установленном порядке: требованиями, архитектурой, настройками, документами и проверками.
Роли в этой конструкции распределены так:
- федеральные законы задают общие обязанности;
- приказы и методические документы ФСТЭК конкретизируют требования для каждого типа систем;
- сертификация подтверждает, что отдельное средство защиты соответствует заданным требованиям;
- аттестация оценивает уже систему целиком — вместе с тем, как эти средства настроены и кто ими управляет.
Отсюда можно сделать вывод, что защищенный сегмент А-ЦОД — это целая система, где безопасность закладывается одновременно в оборудование, программное обеспечение, сеть, настройки, документы и работу людей. Слабое звено в одном из этих пунктов обнулит эффективность всех остальных.