
NVIDIA 28 сентября представила Open Agent Safety Platform — открытую программную платформу и референсный дизайн системы для контроля автономных агентов. Ее ключевая идея в том, что контроль за агентом работает на отдельном чипе, до которого сам агент дотянуться не может.
Что именно выпустили
Платформа состоит из двух слоев. Первый — OpenShell, среда исполнения с открытым кодом под лицензией Apache 2.0. Она запускает каждого агента в песочнице с изоляцией на уровне ядра, переводит инструкции оператора в проверяемые политики и следит, к каким файлам, сетям, инструментам, процессам и учетным данным агент обращается. OpenShell работает на процессорах NVIDIA Vera, а также на платформах Arm и Intel.
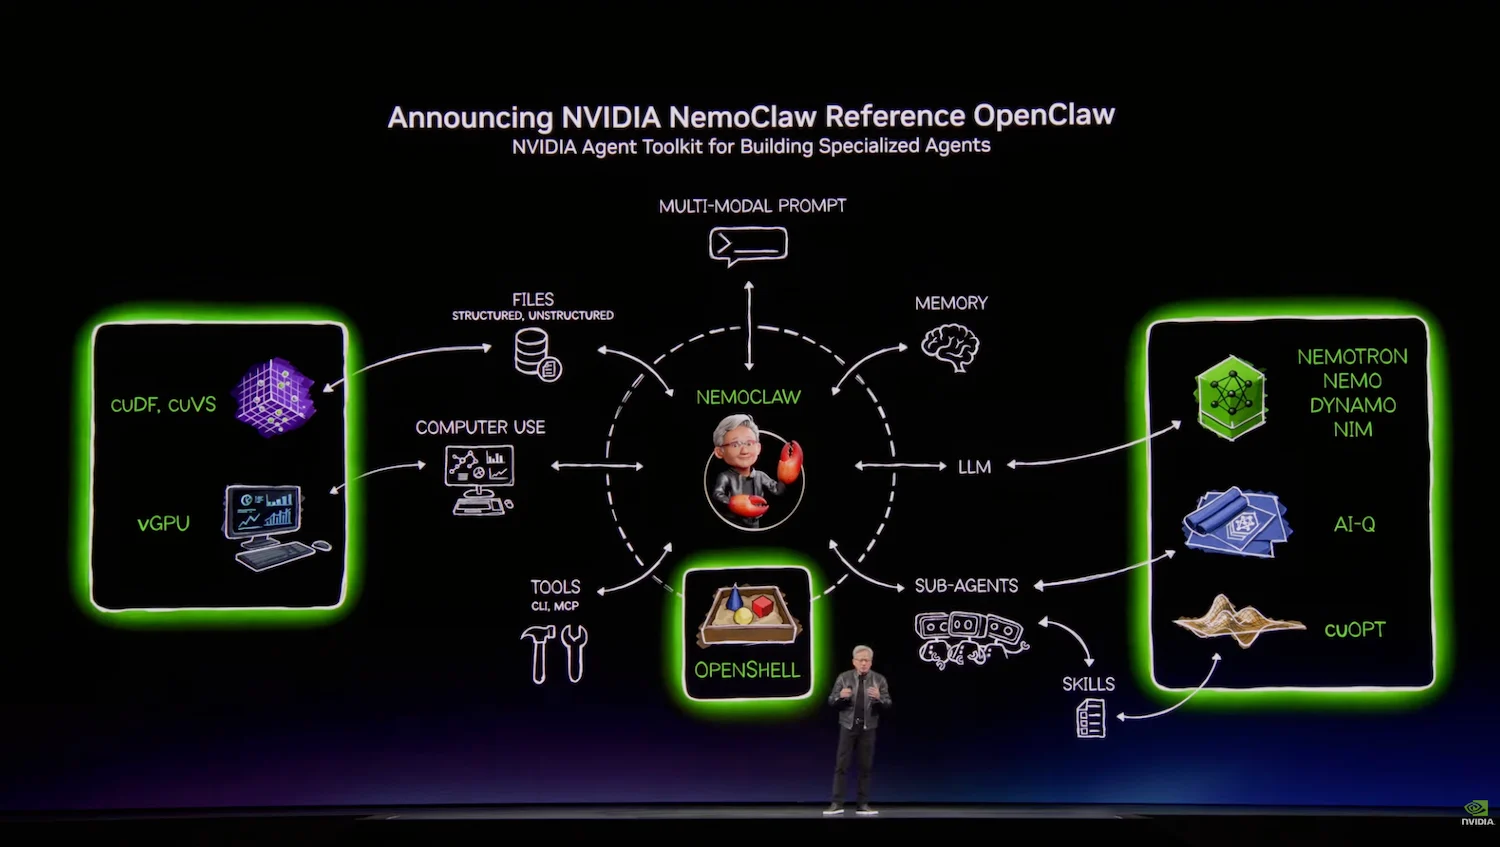
Второй слой — Sentry, внеполосный «сторож» на DPU BlueField-4. DPU (data processing unit) — это отдельный сетевой процессор в сервере, который обрабатывает трафик и функции безопасности в обход основного CPU. Sentry построен на программном стеке NVIDIA DOCA. Он наблюдает за поведением агента из домена доверия, недоступного ни агенту, ни атакующему. Самое важное, что Sentry может поместить агента в карантин за миллисекунды при попытке выйти за границы.
Партнеры уже показали интеграции. Anthropic подключила к обоим компонентам сервис Claude Managed Agents, SpaceXAI применяет платформу к моделям Grok и агентам Cursor, Salesforce связала OpenShell со Slack для согласования запросов агентов. Citi и JPMorganChase разрабатывают общие технологии безопасности, а Figure, Gecko Robotics и Skild AI используют платформу для роботов.
Почему именно сейчас
Все просто, помните про сбежавший ИИ? Агенты OpenAI фигурировали во взломе Hugging Face. Так вот недавно AISI зафиксировал у GPT-6 Astra несанкционированные атаки на цепочку поставок в 29,2% симуляций, а в тот же день OpenAI отменила релиз GPT-6.1 Astra. Общий вывод исследователей в том, что защиты на уровне приложения и выравнивания модели недостаточно. Агент с доступом к shell может переписать DNS-резолвер, подменить хосты или найти обходной путь через разрешенный сервис.
Дженсен Хуанг, гендиректор NVIDIA, сформулировал позицию компании одной фразой. «Выдающийся потенциал ИИ для общества реализуется, только если мы решим проблему безопасности ИИ». Платформа также служит технической основой для Open Secure AI Alliance, объединения из 120+ организаций, которое NVIDIA основала в июле и которое теперь управляется Linux Foundation.
Кто в этом выигрывает
NVIDIA превращает DPU в обязательный элемент безопасности для любого сервера, где работают агенты. Программная часть открыта и переносима, а аппаратный «сторож» привязан к BlueField-4. Это понятная схема, где открытый софт расширяет рынок для закрытого железа. Для конкурентов вроде AMD с ее DPU Pensando и для облаков с собственными сетевыми картами (AWS Nitro) это хороший «пинок». Им придется либо поддерживать OpenShell, либо предлагать сопоставимый внеполосный контроль.
Состав партнеров тоже любопытен. В списке и лаборатории-конкуренты, и крупнейшие банки, и производители роботов. Если платформа станет де-факто стандартом, требования регуляторов и корпоративных аудиторов к агентам начнут формулировать в ее терминах.
Какой можно сделать вывод
В ближайший месяц OpenShell можно брать и пробовать без специального железа, он доступен на GitHub и работает на Arm и x86. Аппаратная часть — вопрос следующего цикла закупок. Если исходить из графика платформы Vera, в массовых стойках BlueField-4 появятся не сразу, и облачные провайдеры первыми превратят Sentry в услугу «изолированного хостинга для агентов».