Каждое приложение или сайт, которые мы используем, постоянно обмениваются данными с сервером. Обмен происходит незаметно для нас, но именно от него зависит, правильно ли работает продукт. При тестировании этот процесс часто остается скрытым: мы видим только то, что запрос отправлен и пришел ответ, но что именно отправлялось и в каком формате — непонятно. А ведь именно здесь чаще всего можно найти баги или проблемы с безопасностью.
Чтобы заглянуть внутрь этого скрытого процесса и узнать, что происходит между приложением и сервером, тестировщики используют специальные инструменты — снифферы.
Что такое снифферы и зачем они используются в тестировании
Сниффер — это инструмент, предназначенный для перехвата и анализа сетевого трафика. Он позволяет увидеть содержимое передаваемых данных, их структуру и параметры передачи. В контексте тестирования снифферы выступают как средство наблюдения, которое раскрывает процессы, скрытые за обменом данных.
Чтобы понять устройство сниффера, необходимо обратиться к основам сетевой коммуникации. Данные передаются по сети в виде пакетов — блоков информации, каждый из которых состоит из заголовка и полезной нагрузки. Заголовок содержит в себе служебные данные, которые необходимы для доставки, проверки целостности и обработки информации в сети. Полезная нагрузка — это сами данные, которые передает приложение. Если провести более простую аналогию, то пакет — это конверт, заголовок — это информация на конверте (адреса, марки), а полезная нагрузка — письмо внутри.
По умолчанию сетевой адаптер работает как фильтр. Он принимает и обрабатывает только пакеты, адресованные непосредственно устройству, на котором установлен. Остальные пакеты при этом игнорируются. Сниффер изменяет это поведение, переводя адаптер в режим «беспорядочного захвата» (promiscuous mode). В этом режиме адаптер пропускает через себя весь трафик независимо от адресата. Захваченные пакеты передаются снифферу, который разбирает их, интерпретирует и представляет в удобном для пользователя виде.
Современные снифферы работают на разных уровнях сетевой модели. Базовые инструменты, такие как tcpdump, захватывают пакеты как есть и выводят их в текстовом виде. Более сложные, такие как Wireshark, выполняют глубокую декомпозицию: восстанавливают TCP-сессии из отдельных пакетов, декодируют HTTP-запросы, расшифровывают SSL/TLS-соединения. Для расшифровки зашифрованного трафика сниффер использует технику прозрачного проксирования: он подменяет сертификат сервера собственным, клиент доверяет ему, и трафик проходит через сниффер в открытом виде. Этот подход работает только в тестовых средах, где у тестировщика есть контроль над клиентским устройством.
Сценарии использования снифферов в тестировании
Отладка приложений на этапе разработки и тестирования
Это основной сценарий применения снифферов. Когда функциональный тест завершается ошибкой, а логи приложения не дают достаточной информации, сниффер становится источником фактических данных. Он показывает точную последовательность запросов, их содержимое, заголовки, параметры и ответы сервера.
Особую ценность снифферы представляют при отладке мобильных приложений. Тестировщик настраивает перехват трафика через прокси-сервер на компьютере, к которому подключается телефон. Это позволяет увидеть, как приложение ведет себя в реальных условиях: какие запросы выполняет при запуске, как обрабатывает ответы, какие данные отправляет на сервер. Часто только с помощью сниффера удается обнаружить скрытые повторные запросы, утечки данных или неэффективные обращения к серверу.
В качестве примера можно рассмотреть ситуацию: мобильное приложение отправляет запрос на сервер, но не получает ожидаемого ответа. Интерфейс показывает общее сообщение об ошибке. Логи сервера фиксируют запрос, но не указывают причину сбоя. Используя сниффер, можно увидеть, что запрос содержит некорректный заголовок Content-Type или в нем отсутствует обязательный параметр авторизации. Иногда выясняется, что приложение обращается к неправильному URL из-за ошибки в конфигурации окружения.
Проверка безопасности приложения
Снифферы позволяют выявить уязвимости, которые невозможно обнаружить другими инструментами. Классический пример — проверка шифрования. Тестировщик перехватывает трафик и проверяет, передаются ли пароли, токены или банковские данные в открытом виде. Если приложение работает по HTTP вместо HTTPS или неправильно настроен SSL/TLS, сниффер сразу это показывает.
Еще один сценарий — проверка реализации аутентификации и авторизации. Сниффер позволяет увидеть, как формируются токены доступа, какие данные они содержат, не передаются ли они в URL-параметрах и истекает ли срок их действия. Можно проверить, не отправляет ли приложение лишние данные на сторонние сервисы, например, аналитические системы, которые собирают информацию о пользователе без его согласия.
Также важно убедиться, что система обнаруживает и блокирует попытки модификации передаваемой информации. Сниффер в сочетании с прокси-инструментами позволяет модифицировать запросы на лету: изменить значение параметра, подменить идентификатор пользователя, отправить запрос с несанкционированными данными. Если сервер не проверяет целостность запросов, тестировщик фиксирует это как уязвимость, которую злоумышленник мог бы использовать для несанкционированного доступа.
Мониторинг производительности
Помимо анализа безопасности снифферы позволяют измерить время ответа сервера, выявить узкие места в сетевом взаимодействии, определить, какие запросы занимают больше всего времени. Они показывают статистику по каждому запросу: время до первого байта, скорость полной загрузки, объем переданных данных, количество повторных передач из-за потери пакетов.
Особую ценность снифферы представляют при нагрузочном тестировании. Они показывают, как система ведет себя под нагрузкой: увеличивается ли время ответа, возникают ли ошибки соединения, теряются ли пакеты. Эти данные помогают выявить проблемы с сетевой инфраструктурой, которые не проявляются при малом количестве пользователей, но становятся критическими при реальных нагрузках.
Проверка совместимости
Снифферы активно применяются для проверки работы приложения с разными протоколами и сетевыми конфигурациями. Особое внимание уделяется совместимости с разными типами сетей: мобильными (3G/4G/5G), Wi-Fi с различными стандартами, корпоративными сетями с ограничениями доступа. Инструмент позволяет отследить реакцию приложения на динамические изменения параметров сети: потерю соединения, смену IP-адреса, переключение между точками доступа. Это критически важно для мобильных сервисов, которые обязаны сохранять работоспособность при частой смене сетевого окружения.
Анализ сетевого трафика
Снифферы можно также использовать в качестве исследовательского инструмента, который помогает понять, как приложение взаимодействует с внешним миром. Это необходимо при тестировании интеграций со сторонними сервисами, при работе с API сторонних поставщиков, а также при проверке корректности работы с облачными сервисами.
Как работает сниффер: от захвата пакета до визуализации
Любой сниффер — от простого консольного tcpdump до мощного Wireshark — работает по схожей схеме. Он проходит четыре этапа: захват, фильтрация, анализ и визуализация.
Этапы обработки трафика
Захват пакетов
Первый шаг — перехват сырых данных с сетевого интерфейса. На этом этапе сниффер получает поток байтов — еще не структурированные данные, а просто последовательность нулей и единиц. Она включает в себя все уровни сетевой модели: от физического заголовка Ethernet до полезной нагрузки приложения. Если вернуться к аналогии с конвертом, то можно представить, что вы получили запечатанный конверт и на этом этапе просто взяли его в руки, но еще не открыли.
Фильтрация
После захвата пакетов выполняется их первичная сортировка по заданным критериям. Они задаются на основе полей заголовков различных уровней: IP-адреса источника и назначения, типы протоколов транспортного уровня, номера портов, а также сигнатуры прикладного уровня. Фильтрация крайне важна, поскольку без нее сниффер превращается в белый шум, в котором невозможно найти нужную информацию.
Анализ
Когда нужные пакеты отобраны, начинается этап анализа. Сниффер последовательно разбирает каждый пакет, двигаясь по уровням сетевой модели (например, OSI или TCP/IP) и восстанавливает сессию — группирует отдельные пакеты в целые диалоги между клиентом и сервером.
Например, для HTTP-запроса он может показать полный цикл: клиент отправляет GET-запрос, сервер отвечает статусом 200 OK, далее следуют несколько пакетов с данными и завершающий пакет с закрытием соединения. Это похоже на то, как из отдельных реплик разговора собирается полный диалог с учетом порядка и контекста.
Визуализация
Финальный этап — представление результатов. Здесь снифферы сильно различаются.
- Простые инструменты, например tcpdump, выводят данные в виде текстовых строк в консоль. Это компактно и удобно для автоматизации, но требует опыта для чтения.
- Графические снифферы (Wireshark) предлагают многоуровневый интерфейс — таблицу пакетов с цветовой кодировкой по протоколам, древовидное разложение структуры каждого пакета, а также графики и статистику (например, время ответа, распределение трафика по протоколам).
Визуализация превращает данные в инструмент, который позволяет тестировщику видеть не просто набор байтов, а понятную картину происходящего в сети: какие запросы отправляются, сколько времени занимает ответ, нет ли ошибок и задержек.
Инструменты и приложения: чем оснащен современный сниффер
Общие инструменты
Несмотря на различия в интерфейсах и платформах, практически любой сниффер предлагает базовый набор функций. Эти инструменты обеспечивают выполнение основных задач перехвата, фильтрации и анализа данных.
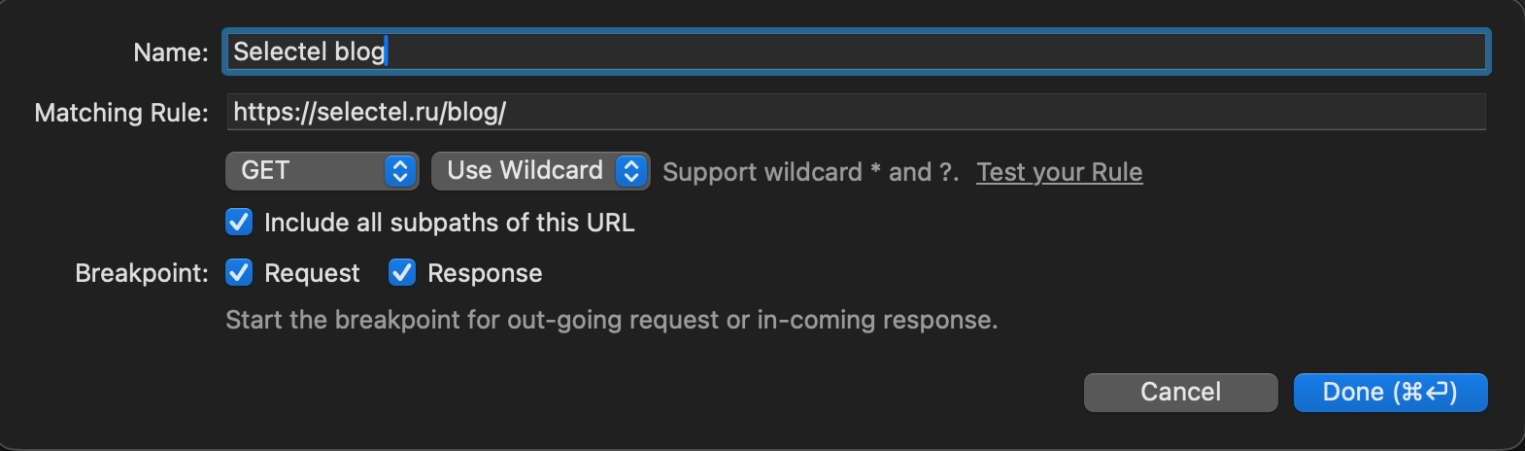
Breakpoints
Один из ключевых инструментов — это возможность приостановить выполнение запроса или ответа в момент его прохождения через сниффер. Технически это реализовано через breakpoints.
Когда пакет, соответствующий заданным критериям, достигает сниффера, процесс замораживается. В этот момент тестировщик может вручную изменить содержимое запроса: заголовки, тело или параметры, и только потом отправить его дальше на сервер. Это незаменимо для тестирования безопасности и для отладки клиент-серверного взаимодействия.
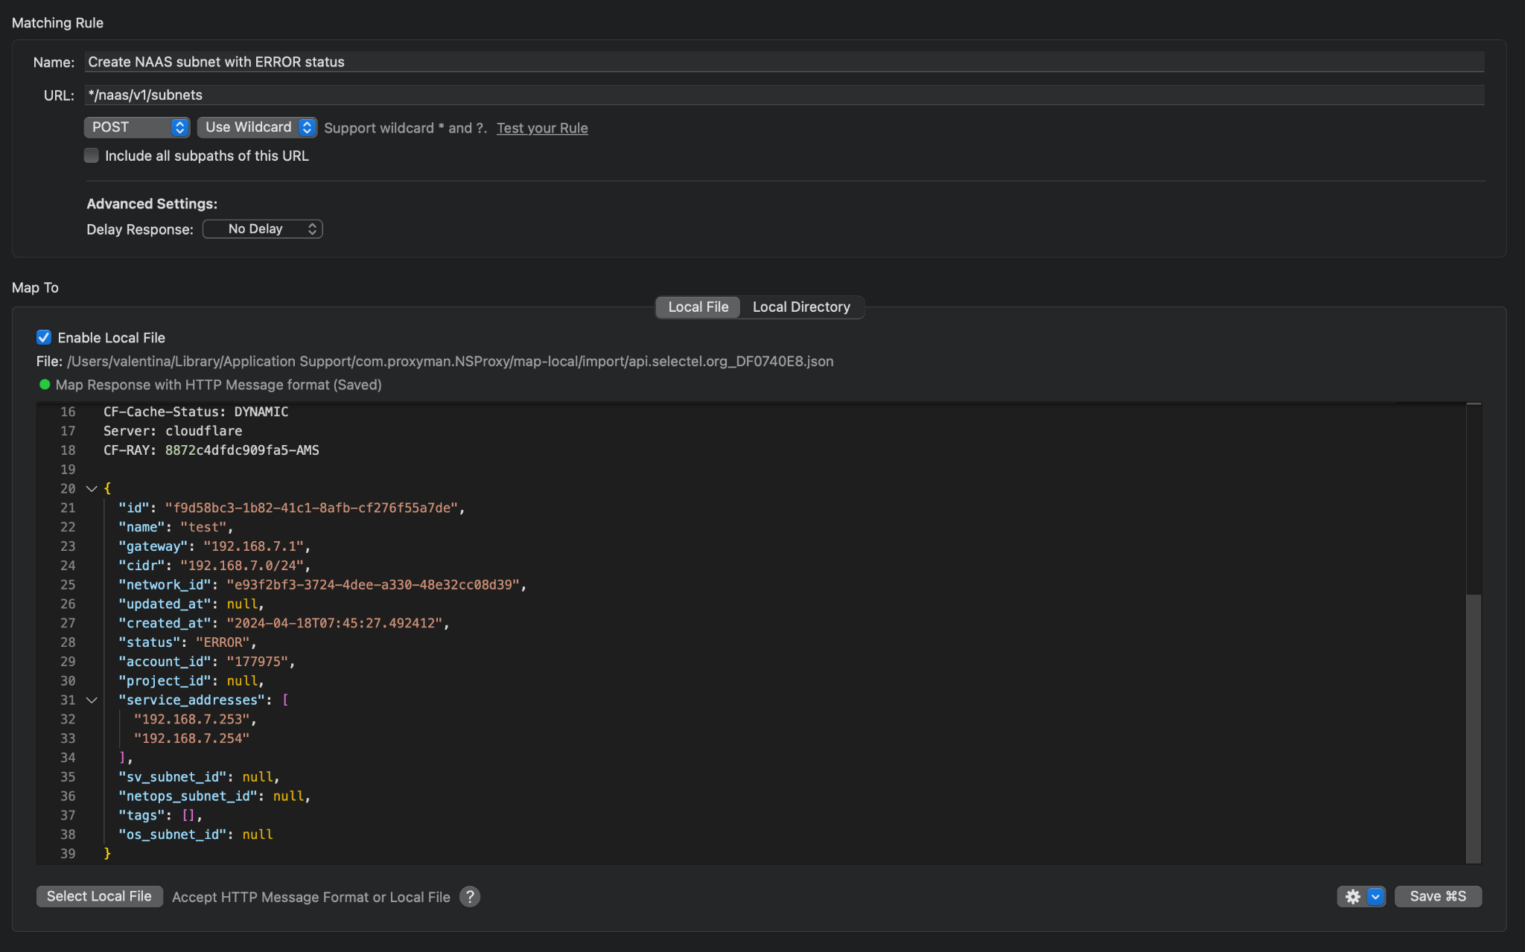
Map Local
При отладке приложений часто требуется изменить адрес запроса или подменить ответ сервера, не меняя при этом код. Одним из таких инструментов является Map Local. При его использовании сниффер перехватывает запрос к указанному URL и, не обращаясь к реальному серверу, возвращает содержимое заранее подготовленного локального файла. Пользователь получает ответ и обрабатывает его как обычный ответ сервера.
В тестировании Map Local часто используют при мок тестировании, когда необходимо подменить ответ API локальным JSON-файлом. Например, когда бекенд еще не готов или возвращает нестабильные данные. Помимо этого, данный инструмент может быть полезным для стабильного воспроизведения бага. В этом случае вместо ответа сервера подставляется файл с данными, полученными при обнаружении бага.
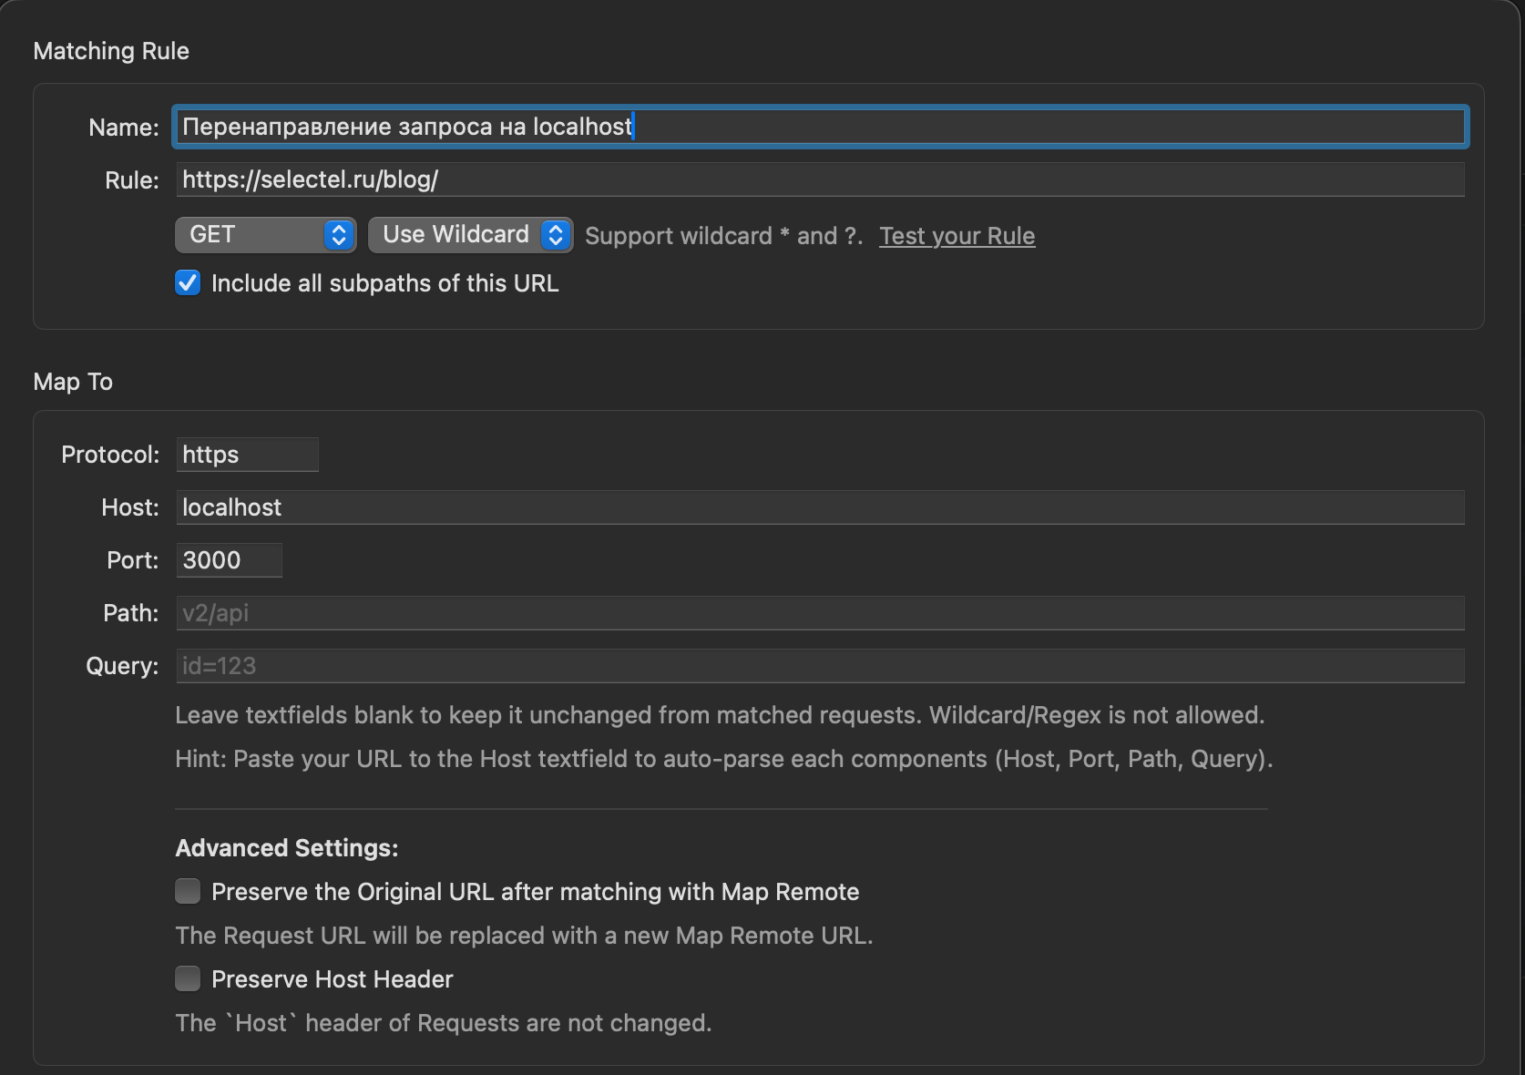
Map Remote
Другим инструментов подмены является Map Remote — он реализует перенаправление запроса на другой сервер. В данной ситуации сниффер перехватывает запрос к исходному URL, изменяет адрес назначения на целевой и отправляет запрос на этот адрес. Ответ от целевого сервера возвращается пользователю, который продолжает считать, что общался с исходным сервером.
Одним из ключевых сценариев использования Map Remote в тестировании является переключение окружений — инструмент перенаправляет запросы с продакшен-сервера на стейджинг и обратно, не требуя при этом правок в конфигурации приложения.
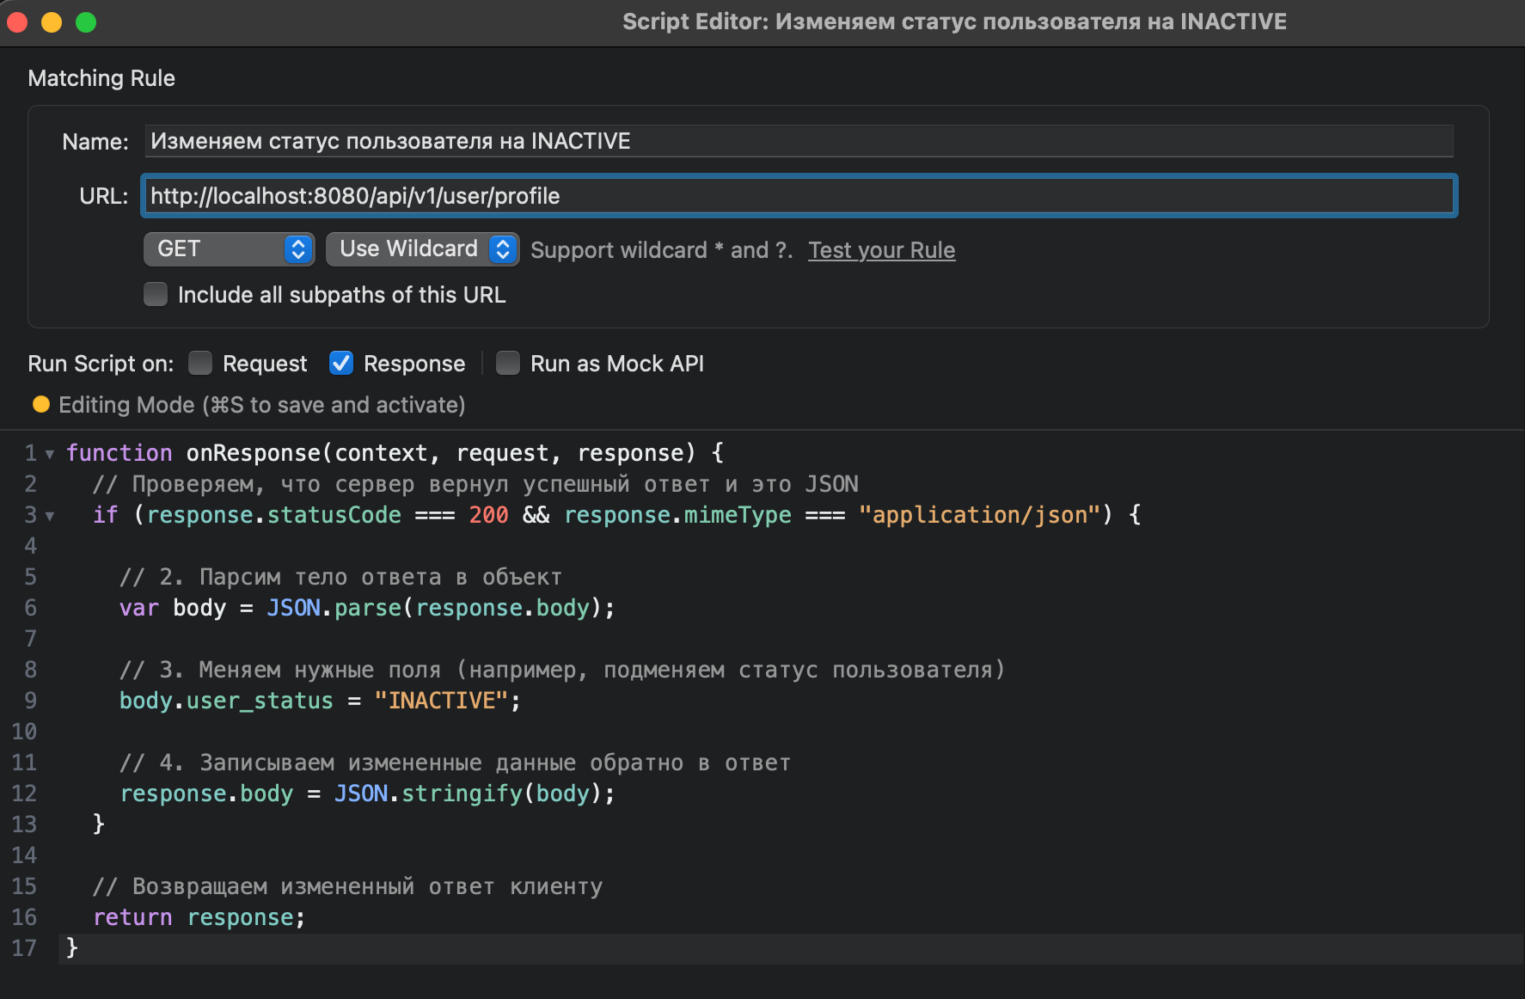
Rewrite
Это инструмент автоматической модификации запросов и ответов в режиме реального времени на основе заданных правил. Его главное отличие от Breakpoints заключается в том, что он не требует ручного вмешательства.
Например, необходимо задать правило, которое реализует замену всех вхождений строки api/v1 на api/v2 в URL. Или необходимо подменить значения определенного заголовка. Данный инструмент обеспечивает массовую модификацию трафика в автоматизированных тестовых сценариях.
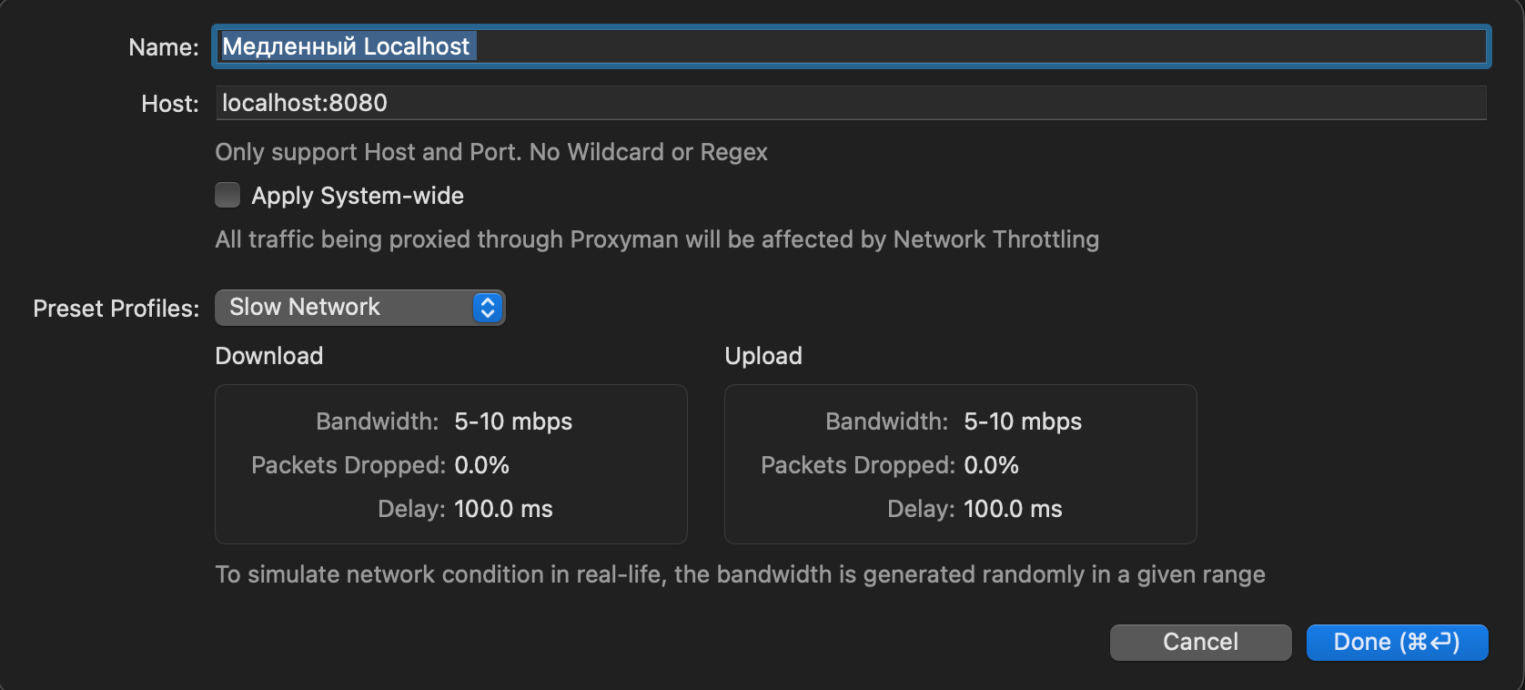
Throttling
Инструмент, позволяющий искусственно ограничивать пропускную способность, добавлять задержки или симулировать потерю пакетов. Это важно при тестировании приложения в условиях плохой сети, например, 3G-соединения или при высоких нагрузках. Здесь сниффер выступает в роли прокси, через который проходят все данные, и позволяет вносить искусственные искажения в сетевой поток.
Repeat Advanced
Repeat Advanced позволяет захватить любой запрос и отправить его повторно как в исходном виде, так и с необходимыми правками. В отличие от повторения, доступного в браузере, Repeat Advanced дает возможность точно настроить параметры повторной отправки: изменить метод (GET, POST, PUT), добавить или убрать заголовки, изменить тело запроса, а также задать количество повторений. Этот инструмент применяется при нагрузочном тестировании, проверке идемпотентности API или для анализа поведения сервера при многократных одинаковых запросах.
Расшифровка SSL-трафика
Расшифровка защищенных соединений — одна из ключевых возможностей сниффера, без которой анализ HTTPS-трафика сводится к изучению метаданных. Однако для этого сниффер должен иметь доступ к ключам шифрования. Существует несколько подходов для решения данной проблемы.
Установка корневого сертификата. Сниффер генерирует свой собственный доверенный сертификат. Это позволяет расшифровывать трафик в реальном времени.
- Использование ключей сессии. Ключи шифрования экспортируются в файл SSLKEYLOGFILE, который считывается сниффером для расшифровки перехваченных сессий.
- Прозрачное проксирование. Сниффер выступает в роли прокси-сервера, который перехватывает и расшифровывает трафик перед передачей его получателю.
Приложения-снифферы
Как уже упоминалось выше, все снифферы, условно делятся на две большие группы. Предлагаю рассмотреть наиболее популярных представителей графических снифферов, которые часто используются в тестировании.
Wireshark
Это, пожалуй, самый популярный анализатор сетевого трафика. Он обеспечивает полную видимость сетевых протоколов — от транспортного уровня (TCP/UDP) до служебных (DNS, ARP). Это позволяет тестировщику увидеть, на каком этапе происходит сбой при диагностике сетевых проблем. Помимо этого с помощью Wireshark можно измерить время ответа сервера, задержки между отправкой запроса и получением ответа, а также выявить «тяжелые» запросы, которые тормозят работу приложения.
Несмотря на большую популярность, Wireshark имеет несколько существенных ограничений. Во-первых, это высокий порог вхождения — новичкам может быть сложно разобраться с фильтрами и отображением данных. Во-вторых, отсутствие инструментов автоматического изменения трафика, поскольку программа предназначена исключительно для анализа. В-третьих, расшифровка HTTPS требует предварительной подготовки, такой как настройка SSLKEYLOGFILE или импорт ключей сессии.
Fiddler
Это сниффер, который специализируется на анализе HTTP/HTTPS-трафика. Он работает как локальный прокси-сервер, через который проходят все запросы от браузера или других приложений. Fiddler позволяет не только видеть трафик, но и активно его модифицировать: подменять заголовки, тела запросов, имитировать ответы сервера. Это делает его идеальным инструментом для ручного и автоматизированного тестирования веб-приложений и API.
К ограничениям Fiddler можно отнести то, что классическая версия работает только на Windows, а для macOS и Linux доступна платная Fiddler Everywhere. Кроме того, для работы с HTTPS необходимо устанавливать корневой сертификат, что часто может конфликтовать с корпоративной политикой безопасности.
Burp Suite
Burp Suite — это инструмент, ориентированный на специалистов по безопасности, однако он также может быть полезен и при проверке приложений на уязвимости. Burp Suite в тестировании выполняет три ключевые задачи:
- перехват и модификация трафика для проверки реакции сервера на некорректные данные;
- автоматизированный перебор параметров для поиска уязвимостей;
- повторная отправка запросов с измененными заголовками или телом запроса.
Среди минусов Burp Suite стоит выделить высокую стоимость полной версии — Community Edition заметно урезана в функциональности. Кроме того, освоение инструмента требует серьезной подготовки, поскольку он ориентирован больше на специалистов по ИБ.
Proxyman
Этот же сниффер ориентирован на специалистов, работающих на macOS. Мой личный фаворит среди анализаторов сетевого трафика. В тестировании Proxyman применяется для перехвата и диагностики HTTP/HTTPS-трафика и позволяет мгновенно видеть, какие данные отправляет клиент и что возвращает сервер. С ним можно автоматически модифицировать запросы на лету: подменять заголовки, тела, коды ответов или URL. Это удобно для проверки обработки ошибок, таймаутов и сценариев авторизации. Его также можно использовать при тестировании мобильных приложений — анализа сетевых запросов, выявления проблем с передачей данных или push-уведомлениями.
К минусам можно отнести то, что инструмент работает только на macOS, а для Windows и Linux версий нет. Лицензия Proxyman платная, бесплатная версия доступна лишь в течение ограниченного пробного периода. Кроме того, он не подходит для глубокого анализа сетевых пакетов на уровне TCP/IP, в отличие от Wireshark.
Чтобы вам было проще сориентироваться с выбором приложения, предлагаю сводную таблицу.
| Критерий | Wireshark | Fiddler | Burp Suite | Proxyman |
| Платформа | Windows, macOS, Linux | Windows, macOS, Linux | Windows, macOS, Linux | macOS |
| Уровень анализа | Сетевые пакеты (все уровни) | HTTP/HTTPS | HTTP/HTTPS | HTTP/HTTPS |
| Расшифровка SSL | SSLKEYLOGFILE | MITM (собственный CA) | MITM (собственный CA) | MITM (собственный CA) |
| Модификация трафика | Нет | Breakpoints, Rewrite, Map | Breakpoints, Repeater, Map | Breakpoints, Rewrite, Map |
| Стоимость | Бесплатный | Freemium | Платная (есть Community Edition) | Платная (есть пробная версия) |
Потенциальные риски при использовании снифферов и меры безопасности
Помимо того, что снифферы получили широкое применение в тестировании безопасности систем и поиске уязвимостей, их также активно используют злоумышленники для сетевых атак. Перехватывая трафик, можно получить конфиденциальную информацию, нарушить работу системы или создать серьезные угрозы для организаций. В связи с этим важно понимать потенциальные риски, связанные с использованием снифферов, и внедрять эффективные механизмы защиты для минимизации негативных последствий.
Риски использования снифферов
Угроза конфиденциальности данных
В процессе работы сниффер захватывает пакеты, которые могут содержать незашифрованные учетные данные, личные сообщения, платежную информацию, токены авторизации и иные сведения, не предназначенные для посторонних лиц. Если такой инструмент попадет в руки злоумышленникам, это может привести к утечке конфиденциальных данных и подрыву доверия со стороны клиентов и партнеров.
Несанкционированный доступ к сетевым ресурсам и системам
Если проанализировать перехваченные сессии, можно восстановить пароли, сессионные ключи или учетные данные, которые позволят проникнуть во внутренний контур сети. Кроме того, сниффер может использоваться для реализации атак типа «человек посередине» (MITM), в рамках которых атакующий изменяет трафик или переадресует его на контролируемые им узлы. Это существенно расширяет вектор атаки и увеличивает потенциальный ущерб.
Возможные ошибки в интерпретации данных
Снифферы предоставляют большой объем информации, однако трактовка часто неоднозначна. Проблемы с контекстом, фрагментацией трафика, шифрованием и качеством декодирования могут привести к искаженному пониманию перехваченных данных. Это особенно опасно при использовании результатов для принятия решений в области ИБ: ошибки могут вызвать ложные срабатывания, пропуск реальных инцидентов или неверную настройку политик. Поэтому такие данные нужно тщательно проверять и сопоставлять с другими источниками.
Нагрузка на систему и снижение производительности
Постоянная работа сниффера увеличивает нагрузку на узлы сети и вычислительные ресурсы. Перехват и анализ пакетов потребляют много памяти и CPU, это может замедлить серверы, коммутаторы и конечные устройства. В крупных сетях такое обстоятельство может даже привести к падению пропускной способности, росту задержек и частичным отказам. Поэтому использование снифферов требует планирования ресурсов и внедрения фильтрации для снижения влияния на производительность.
Механизмы минимизации рисков
Чтобы снизить риски от применения снифферов и защитить сетевую инфраструктуру, необходимы комплексные меры безопасности.
Шифрование трафика
Одним из наиболее действенных методов защиты от перехвата данных является применение шифрования данных. Протоколы TLS/SSL, VPN-соединения и зашифрованные каналы связи делают содержимое перехваченных пакетов недоступным для третьих лиц. Даже при успешном захвате трафика злоумышленник получит только зашифрованные данные, расшифровка которых потребует существенных вычислительных затрат и времени. Однако важным условием остается использование современных алгоритмов шифрования и регулярное обновление сертификатов безопасности.
Изоляция трафика
Разделение сети на отдельные сегменты с помощью VLAN, использование виртуальных локальных сетей, а также выделение отдельных подсетей для обработки чувствительных данных снижает вероятность того, что перехват трафика в одной части инфраструктуры позволит злоумышленнику получить доступ к данным в другой. Таким образом, каждый отдел получает только те сетевые ресурсы, которые необходимы для его работы.
Обновление ПО
Регулярное обновление программного обеспечения — важный элемент защиты, поскольку производители постоянно исправляют обнаруженные уязвимости, которые могут быть использованы злоумышленниками. Поэтому важно своевременно обновлять операционные системы, сетевые протоколы, антивирусные программы, системы обнаружения вторжений и все компоненты сетевой инфраструктуры. Автообновление позволяет минимизировать человеческий фактор и обеспечивать постоянную актуальность защитных механизмов.
Настройка firewall
Межсетевые экраны фильтруют входящий и исходящий трафик и таким образом предотвращают несанкционированный перехват данных. Настройка правил firewall обеспечивает блокировку трафика, не соответствующего установленным политикам безопасности, а также ограничивает доступ к портам и протоколам, которые могут быть использованы для проведения атак.
Контроль доступа и обучение сотрудников
К базовым рекомендациям здесь можно отнести использование многофакторной аутентификации и системы управления учетными записями и правами доступа, а также принцип наименьших привилегий. Каждый сотрудник должен иметь доступ только к тем ресурсам и функциям, которые необходимы для выполнения его служебных обязанностей. Помимо этого необходимо регулярное проведение обучающих программ и тренингов по вопросам кибербезопасности. Это помогает сотрудникам понимать риски использования небезопасных сетей, корректно обращаться с конфиденциальной информацией и соблюдать установленные политики безопасности.
Внедрение перечисленных мер в совокупности позволяет значительно снизить риски, связанные с использованием снифферов, сохраняя при этом возможность их применения для задач по тестированию и обеспечению безопасности.
Как может помочь Selectel
Для защиты от сетевых снифферов и перехвата данных можно выполнить ряд действий.
- Развернуть собственный VPN-сервер на виртуальных машинах, чтобы организовать защищенные туннели между удаленными офисами и сотрудниками, а также шифровать весь трафик.
- Создать изолированные приватные сети между вашими серверами. Это значит, что весь трафик между серверами будет идти внутри защищенного L2/L3-сегмента и не выйдет в публичный интернет.
- Управлять файрволом, чтобы фильтровать трафик на уровне L3/L4/L7, блокировать подозрительные соединения, а также разрешать только необходимые протоколы и порты для каждого сервиса.
- Использовать выделенные физические серверы, которые позволяют полностью контролировать сетевую инфраструктуру и установить собственные средства мониторинга и анализа трафика.
Снифферы — мощный многофункциональный инструмент. С одной стороны, они помогают тестировать сетевые приложения и обеспечивать качество инфраструктуры. С другой стороны, те же возможности делают снифферы серьезной угрозой в руках злоумышленников, которые могут использовать их для перехвата конфиденциальной информации, несанкционированного доступа к ресурсам и проведения сложных атак. Именно поэтому важно понимать принципы работы снифферов и осознанно подходить к их применению.